Могут ли хакеры реально перехватить беспилотный грузовик на трассе или сломать электрокар Почему современные машины стали уязвимы для хакеров и как защитить свое авто
Цифровая начинка машин меняет привычный профиль автомобильных рисков. Под угрозой оказываются владельцы электрокаров и клиенты сервисов. Специалисты связывают уязвимости с обменом данными и программным обеспечением. В материале — оценки риска и меры защиты.
Вмешательство в канал связи беспилотного грузовика может повлиять на движение многотонной машины. Такой сценарий остается риском, реальных инцидентом пока не зафиксировано. Разработчикам приходится в первую очередь защищать связь автономного транспорта. В техническом обзоре Safeguard.sh среди основных мер защиты автомобильных систем названы разделение развлекательных и управляющих сетей с помощью шлюза, который фильтрует сообщения, и проверка криптографической подписи прошивок и подлинности сообщений между электронными блоками.
На федеральных трассах, по данным компании «Технологии безопасности транспорта», курсирует 121 беспилотный грузовик. К 2028 году их количество планируют довести до тысячи. Эксплуатацию беспилотных легковых автомобилей на дорогах общего пользования намерены начать с 2027 года.
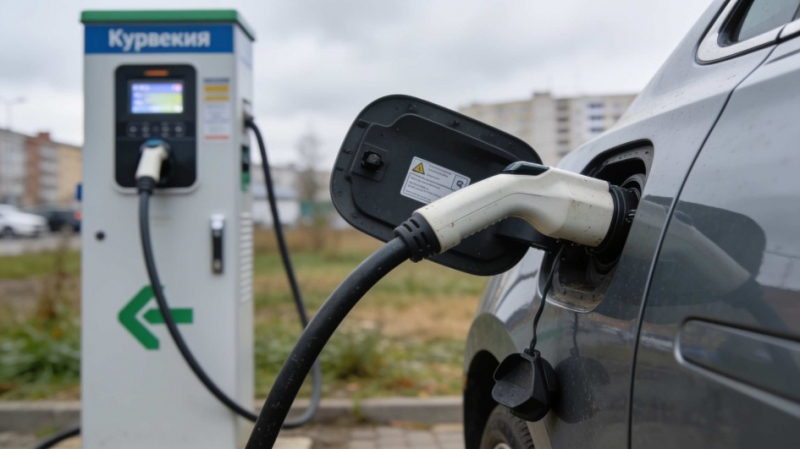
У электромобилей есть другая уязвимая точка: зарядная основа. Станция обменивается данными с машиной и серверами управления. Если передачу не защищает шифрование, а подлинность устройств проверяют недостаточно строго, злоумышленники могут получить доступ к пользовательским сведениям или платежной информации. Safeguard.sh отмечает, что уязвимости могут возникать в прошивках, сетевых сервисах и облачных API. Ошибки в backend-системе способны позволить одному пользователю управлять чужой станцией, а серверу принять устройство, которое лишь заявляет чужой идентификатор. Канал связи между автомобилем и зарядкой также могут перехватить: данные можно подменить или сорвать сессию. Среди рекомендуемых мер: взаимная аутентификация автомобиля и станции, уникальные сертификаты для зарядных устройств, TLS-шифрование и профили безопасности OCPP 2 или 3. Сейчас в России насчитывается порядка 10 тысяч зарядных станций. Примерно треть сосредоточена в Москве.
Риск касается и самого автомобиля. Теоретически вмешательство через зарядный кабель в систему управления батареей BMS способно вызвать критический сбой аккумулятора. Это возможный сценарий, а не подтверждение того, что подобные атаки уже произошли. В проекте обновления китайского стандарта GB/T 38661 для BMS предусмотрена проверка защиты памяти от несанкционированного чтения и изменения данных: система должна принимать разрешенные команды, согласованные автопроизводителем и изготовителем BMS, и отклонять нелегитимные. Проект также ссылается на стандарт GB 44495-2024 о кибербезопасности автомобилей, включая защиту критических данных от удаления и подмены.
Цифровые риски затрагивают и каршеринг: объектом атак могут стать приложения и охранные системы. Владельцам машин рекомендуют пользоваться официальными зарядными сервисами, устанавливать обновления производителей и включать двухфакторную аутентификацию. Представитель ESIC Higher Education Centre Сандра Фернандес советует регулярно обновлять прошивку автомобиля и приложение производителя, выбирать уникальные пароли, проверять список подключенных устройств и разрешения приложений. Для бесконтактных ключей рекомендуют экранирующий чехол или отключение бесключевого доступа, если производитель предусмотрел такую функцию. Прежние способы проникновения, включая атаки через Bluetooth и Wi-Fi и установку неофициальных прошивок, также остаются среди угроз.